خبر کامل
هشدار جدی: یک رمز عبور ضعیف، ۷۰۰ نفر را بیکار کرد

تنها یک رمز عبور ضعیف کافی بود تا یک باند باجافزار، شرکتی ۱۵۸ ساله را به ورشکستگی بکشاند و ۷۰۰ نفر را بیکار کند. این حادثه که برای شرکت حملونقل KNP در بریتانیا رخ داد، نمونهای هشداردهنده از موج فزاینده حملات سایبری است که کسبوکارها را در سراسر جهان تهدید میکند.
افزایش حملات باجافزاری در بریتانیا
شرکت KNP تنها یکی از دهها هزار شرکت بریتانیایی است که قربانی حملات باجافزاری شدهاند. شرکتهای بزرگی مانند مارکس اند اسپنسر، کوآپ و هرودز نیز در ماههای اخیر هدف قرار گرفتهاند. مدیرعامل کوآپ اخیراً تأیید کرد که اطلاعات ۶.۵ میلیون عضو این شرکت به سرقت رفته است.
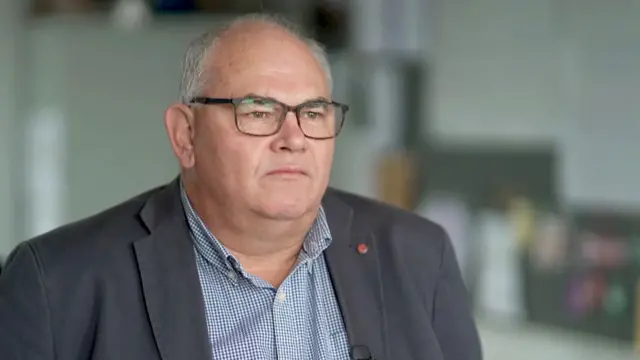
در مورد KNP، هکرها با حدس زدن رمز عبور یکی از کارمندان به سیستم دسترسی پیدا کرده، دادهها را رمزگذاری و سیستمهای داخلی را قفل کردند. پل ابوت، مدیر KNP، در این باره میگوید: «آیا دلتان میخواست اگر شما بودید، این را بدانید؟»
ریچارد هورن، مدیرعامل مرکز ملی امنیت سایبری بریتانیا (NCSC)، تأکید میکند:
«ما نیاز داریم سازمانها گامهایی برای تأمین امنیت سیستمها و کسبوکارهای خود بردارند.»
یک اشتباه کوچک، فاجعهای بزرگ
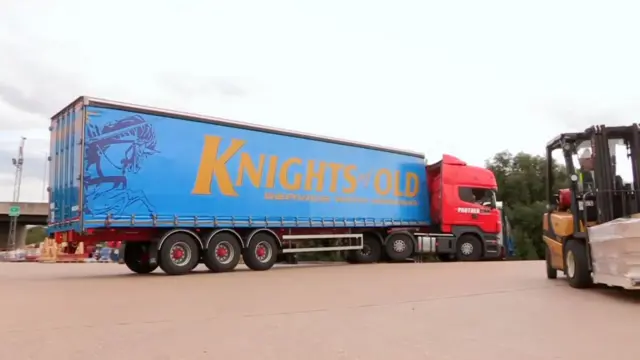
در سال ۲۰۲۳، شرکت KNP با حدود ۵۰۰ کامیون فعالیت میکرد و فناوری اطلاعات آن مطابق با استانداردهای صنعت بود و حتی برای حملات سایبری بیمه داشت. اما باند هکری «آکیرا» وارد سیستم شد و کارکنان نتوانستند به دادههای خود دسترسی پیدا کنند. هکرها تنها راه بازگرداندن دادهها را پرداخت باج اعلام کردند.
در یادداشت باجگیری آمده بود: «اگر این را میخوانید، یعنی زیرساخت داخلی شرکت شما کاملاً یا تا حدی مرده است... بیایید اشکها و ناراحتیها را برای خود نگه داریم و تلاش کنیم گفتوگویی سازنده داشته باشیم.»
اگرچه مبلغی مشخص نشد، اما یک شرکت متخصص در مذاکره باجافزار تخمین زد که این مبلغ ممکن است تا ۵ میلیون پوند برسد. شرکت KNP توان پرداخت چنین مبلغی را نداشت و در نهایت، تمام دادهها از دست رفت و شرکت ورشکست شد.
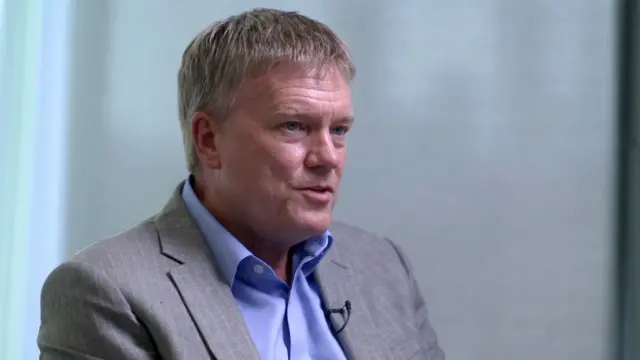
NCSC که هدفش «تبدیل بریتانیا به امنترین مکان برای زندگی و کار آنلاین» است، روزانه با یک حمله بزرگ روبرو میشود. «سم» (نام مستعار)، یکی از مدیران تیم NCSC، میگوید هکرها به دنبال نقاط ضعف هستند و از فرصتها سوءاستفاده میکنند.
با این حال، باجافزار به جرمی رو به رشد و سودآور تبدیل شده است. آمارها نشان میدهد در سال گذشته حدود ۱۹ هزار حمله باجافزاری به کسبوکارهای بریتانیایی صورت گرفته است. میانگین درخواست باج در بریتانیا حدود ۴ میلیون پوند است و حدود یکسوم شرکتها باج را پرداخت میکنند.
نسل جدید هکرها و چالشهای پیشرو
سوزان گریمر، رئیس تیمی در آژانس ملی جرایم (NCA)، میگوید حملات هکری به دلیل سودآور بودن رو به افزایش است. تعداد حوادث تقریباً دو برابر شده و به حدود ۳۵ تا ۴۰ مورد در هفته رسیده است.
هک کردن روز به روز آسانتر میشود و برخی تاکتیکها حتی شامل استفاده از رایانه هم نیست، مانند تماس با میز خدمات IT برای دسترسی. خانم گریمر میگوید: «این مجرمان بسیار راحتتر به ابزار و خدماتی دسترسی پیدا میکنند که برای استفاده از آنها به مهارت فنی خاصی نیاز ندارید.»
جیمز بابج، مدیرکل تهدیدها در NCA، به نسل جوانتری از هکرها اشاره میکند که «احتمالاً از طریق بازیهای ویدئویی وارد جرایم سایبری میشوند.» او میافزاید: «آنها درمییابند که مهارتهایشان میتواند برای فریب بخش کمک و دسترسی به شرکتها استفاده شود.»
پس از ورود، هکرها میتوانند از نرمافزارهای باجگیری که در دارکوب خریداری شدهاند، برای سرقت دادهها و قفل کردن سیستمها استفاده کنند. بابج تأکید میکند:
«باجافزار مهمترین تهدید جنایی سایبری است که با آن مواجه هستیم. این تهدیدی برای امنیت ملی، هم در اینجا و هم در سراسر جهان است.»
در دسامبر ۲۰۲۳، کمیته مشترک پارلمان بریتانیا در استراتژی امنیت ملی هشدار داد که خطر بالایی برای وقوع یک «حمله باجافزاری فاجعهبار در هر لحظه» وجود دارد. اداره ملی حسابرسی نیز تهدید علیه بریتانیا را شدید و در حال پیشرفت سریع توصیف کرده است.
راهکارهای مقابله و توصیهها
ریچارد هورن از NCSC توصیه میکند که شرکتها باید «در همه تصمیمهایی که میگیرند به امنیت سایبری فکر کنند.» آقای بابج نیز پرداخت باج توسط قربانیان را توصیه نمیکند و میگوید: «هر قربانی باید خودش تصمیم بگیرد، اما همین پرداخت باجهاست که این جرم را تغذیه میکند.»
دولت بریتانیا پیشنهاد داده است که نهادهای عمومی از پرداخت باج منع شوند و شرکتهای خصوصی ممکن است مجبور شوند حملات باجافزاری را گزارش کرده و برای پرداخت باج از دولت مجوز بگیرند.
پل ابوت از شرکت KNP اکنون برای هشدار دادن به دیگر شرکتها درباره تهدید سایبری سخنرانی میکند. او معتقد است شرکتها باید ثابت کنند که از فناوری اطلاعات بهروز برخوردارند، چیزی شبیه «معاینه فنی سایبری.» او میگوید: «باید قوانینی وجود داشته باشد که شما را در برابر فعالیتهای جنایی مقاومتر کند.»
پل کشمور، متخصص سایبری که از سوی بیمهگر KNP آورده شد، میگوید: «بسیاری از شرکتها ترجیح میدهند جرم را گزارش نکنند و بهسادگی باج را به جانیان پرداخت کنند. این جنایت سازمانیافته است. به نظر من پیشرفت بسیار کمی حاصل شده است.»
درباره هوشمصنوعی دستاول:
تمامی اخبار دستاول توسط دستیار هوش مصنوعی «هوشنگ» پردازش، صحتسنجی، خلاصه و بازنویسی شده است. هوشنگ هر روز با دادههای جدید آموزش داده میشود و با نظارت دقیق انسانی و سردبیری دستاول در حال بهتر شدن است.
شما میتوانید از چتبات و سایر ابزارهای هوشنگ به صورت رایگان استفاده کنید.
زمان انتشار:
۰۲:۰۵ - ۱۴۰۴/۰۴/۳۱