خبر کامل
مایکروسافت آسیبپذیری روز-صفر خطرناک در آفیس را تأیید کرد: هشدار فوری امنیتی
مایکروسافت آسیبپذیری روز-صفر خطرناک در آفیس را تأیید کرد: هشدار فوری امنیتی
مایکروسافت از شناسایی یک آسیبپذیری روز-صفر بسیار خطرناک در مجموعه نرمافزاری آفیس خبر داده است. این نقص امنیتی که هماکنون بهطور فعال توسط مهاجمان مورد سوءاستفاده قرار گرفته، نگرانیهای جدی را در میان سازمانهای امنیتی آمریکا برانگیخته و منجر به هشدار فوری برای نصب وصلههای امنیتی شده است. این آسیبپذیری، با شناسه CVE-2026-21509، به مهاجمان اجازه میدهد تا مکانیزمهای امنیتی داخلی آفیس را دور بزنند و دسترسی غیرمجاز به سیستمها پیدا کنند.
در پی تأیید بهرهبرداری فعال از این آسیبپذیری، آژانس امنیت سایبری و زیرساخت آمریکا (CISA) روز دوشنبه این نقص را به فهرست آسیبپذیریهای شناختهشده و در حال سوءاستفاده (KEV) اضافه کرد. این اقدام نشاندهنده جدیت و فوریت تهدید است و معمولاً تنها برای آسیبپذیریهای بسیار جدی و فوری انجام میشود.
هشدار فوری و ضربالاجل اجباری
این آسیبپذیری دارای امتیاز ۷٫۸ از ۱۰ در شاخص شدت CVSS است که نشاندهنده خطر بالای آن است. CISA هشدار داده است که در صورت عدم اعمال اقدامات کاهشی، سیستمها در معرض خطر بالای حمله قرار خواهند گرفت. به همین دلیل، نهادهای فدرال آمریکا موظف شدهاند تا حداکثر تاریخ ۱۶ فوریه نسبت به نصب وصلههای امنیتی اقدام کنند.
مایکروسافت این نقص را با عنوان رسمی «آسیبپذیری دور زدن قابلیتهای امنیتی آفیس» توصیف کرده است. این شرکت اعلام کرده که مهاجم میتواند بهصورت محلی و بدون مجوز، به دادههای حساس دسترسی پیدا کند، آنها را تغییر دهد، باعث از کار افتادن سیستم (کرش) شود یا کد دلخواه را اجرا کند.
نحوه سوءاستفاده و دامنه تهدید
مایکروسافت تأکید کرده است که برای بهرهبرداری از این آسیبپذیری، مهاجم ابتدا باید یک فایل آفیس مخرب را برای کاربر ارسال کرده و سپس او را متقاعد کند که آن را باز کند. این سناریو معمولاً از طریق تکنیکهای مهندسی اجتماعی و ایمیلهای فریبنده انجام میشود. البته، صرفاً پیشنمایش فایل مخرب در پنل پیشنمایش ویندوز برای بهرهبرداری از این آسیبپذیری کافی نیست.
نسخههای آسیبپذیر آفیس و راهکارهای مقابله
نسخههای زیر از مجموعه آفیس تحتتأثیر این نقص امنیتی قرار دارند:
- آفیس ۲۰۱۶
- آفیس ۲۰۱۹
- آفیس ۲۰۲۱ و نسخههای جدیدتر
کاربران آفیس ۲۰۲۱ یا نسخههای جدیدتر، از طریق بهروزرسانی سمت سرویس بهطور خودکار محافظت میشوند، اما برای فعال شدن این محافظت، نیاز است که برنامههای آفیس خود را یکبار راهاندازی مجدد کنند.
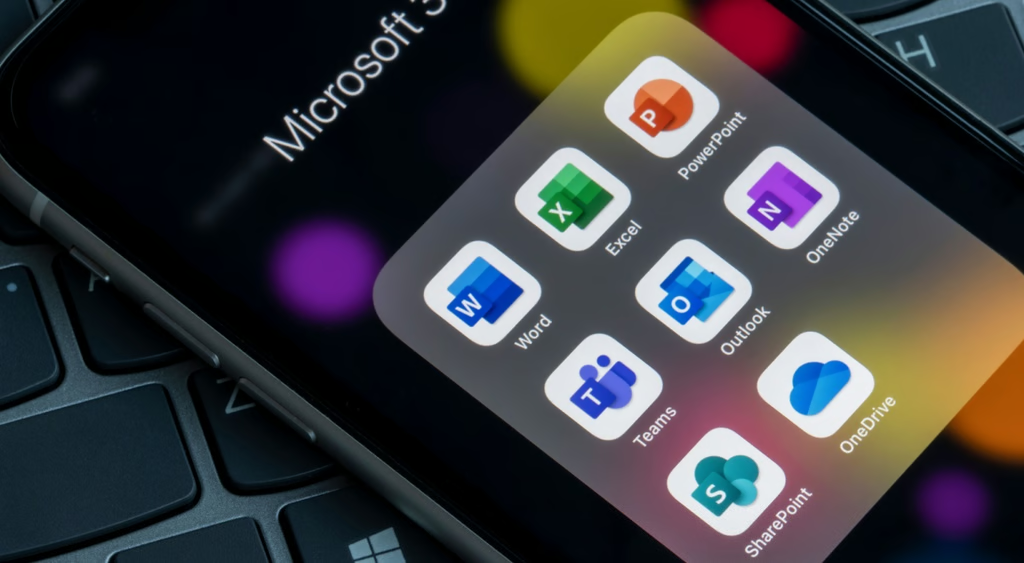
در مقابل، کاربران آفیس ۲۰۱۶ و ۲۰۱۹ ملزم هستند که بهصورت دستی وصله امنیتی را نصب کرده و کلیدهای رجیستری ارائهشده را اعمال کنند. این بهروزرسانی، نقصی را برطرف میکند که امکان دور زدن مکانیزمهای محافظتی OLE را فراهم میکرد؛ مکانیزمهایی که برای جلوگیری از سوءاستفاده از کنترلهای آسیبپذیر COM/OLE در آفیس طراحی شدهاند.
مایکروسافت همچنین به تیمهای فناوری اطلاعات هشدار داده است که پیش از هرگونه تغییر در رجیستری، حتماً نسخه پشتیبان معتبر تهیه کنند، زیرا «ویرایش نادرست رجیستری میتواند منجر به مشکلات جدی در سیستم شود.»
آفیسهای قدیمی در آستانه پایان پشتیبانی
لازم به ذکر است که مایکروسافت پیشتر اعلام کرده بود که از تاریخ ۱۶ اکتبر ۲۰۲۵، نسخههای آفیس ۲۰۱۶ و ۲۰۱۹ بهعنوان سیستمهای قدیمی و خارج از پشتیبانی شناخته خواهند شد و دیگر بهروزرسانی امنیتی دریافت نخواهند کرد. این موضوع اهمیت بهروزرسانی به نسخههای جدیدتر را دوچندان میکند.
نشانههایی از حملات هدفمند و دولتی
مایکروسافت تأیید کرده است که حداقل یک مورد بهرهبرداری واقعی از این آسیبپذیری را شناسایی کرده است، هرچند جزئیات بیشتری منتشر نشده و اعلام شده که هیچ نشانهای از فعالیت باجافزاری در این مورد خاص مشاهده نشده است.
پژوهشگران شرکت امنیتی سایتکس اعلام کردهاند که این اکسپلویت دارای نشانههای «هدفگیری با ارزش بالا» است. به گفته این شرکت، ویژگیهایی مانند پیچیدگی فنی بالا و تکیه بر مهندسی اجتماعی میتواند حاکی از حملات دولتی یا جاسوسی با انگیزه مالی باشد. سایتکس معتقد است:
«این سطح از پیچیدگی نشان میدهد مهاجمان بهدنبال دسترسی به دادههای ارزشمند سازمانها یا افراد خاص هستند و احتمالاً از زنجیره حمله چندمرحلهای استفاده میکنند.»
سابقه حملات پیچیده علیه محصولات مایکروسافت
مایکروسافت پیشتر نیز بارها هدف حملات پیشرفته قرار گرفته است. بهعنوان مثال:
- در نوامبر ۲۰۲۵، گروه تهدید وابسته به چین با نام UNC6384 از یک آسیبپذیری روز-صفر برای حمله هدفمند به دیپلماتهای اروپایی از طریق فایلهای مخرب LNK استفاده کرده بود.
- در آوریل سال گذشته، یک نقص روز-صفر در سیستم ثبت وقایع ویندوز شناسایی شد که به مهاجمان اجازه افزایش سطح دسترسی روی سیستمهای از پیش آلوده را میداد. این حمله به بدافزار PipeMagic و گروه روسی Storm-2460 (RansomEXX) نسبت داده شد.
این سوابق نشاندهنده اهمیت هوشیاری و بهروزرسانی مداوم سیستمهای امنیتی برای مقابله با تهدیدات سایبری پیچیده است.
درباره هوشمصنوعی دستاول:
تمامی اخبار دستاول توسط دستیار هوش مصنوعی «هوشنگ» پردازش، صحتسنجی، خلاصه و بازنویسی شده است. هوشنگ هر روز با دادههای جدید آموزش داده میشود و با نظارت دقیق انسانی و سردبیری دستاول در حال بهتر شدن است.
شما میتوانید از چتبات و سایر ابزارهای هوشنگ به صورت رایگان استفاده کنید.
زمان انتشار:
۱۳:۱۷ - ۱۴۰۴/۱۱/۰۸