خبر کامل
حمله سایبری به سوپرمارکتهای فرانسه؛ فساد گسترده مواد غذایی با افزایش دمای یخچالها
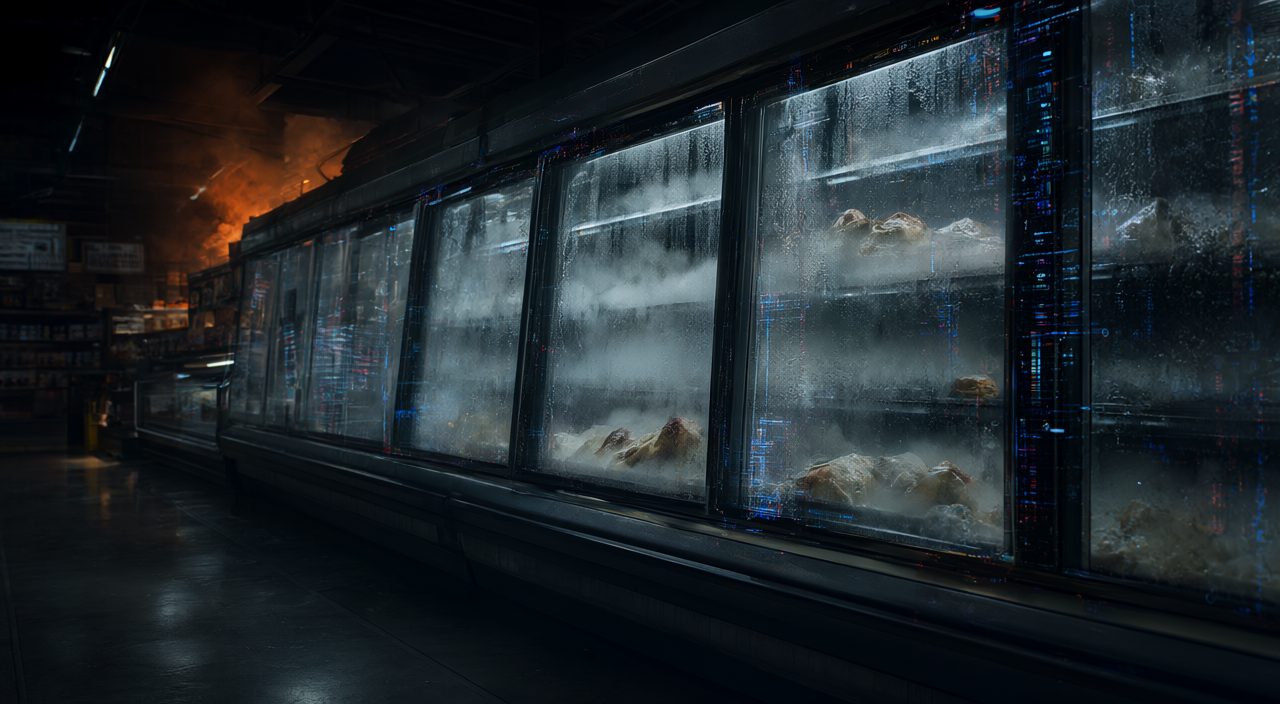
یک حمله سایبری گسترده و سازمانیافته، سیستمهای برودتی صدها سوپرمارکت در فرانسه را هدف قرار داده و با دستکاری دمای یخچالها و فریزرها، منجر به فساد حجم عظیمی از مواد غذایی و حتی بروز آتشسوزی در برخی فروشگاهها شده است.
جزئیات نفوذ به سیستمهای برودتی در فرانسه
در جریان این رخداد امنیتی، مهاجمان موفق شدند به سیستمهای کنترل دمای یخچالهای متصل به اینترنت نفوذ کنند. این نفوذ که در ساعات شبانه رخ داده، دمای کابینهای نگهداری مواد غذایی را به طور غیرعادی تا ۵۰ درجه سانتیگراد افزایش داده است. این تغییر دمای شدید، علاوه بر از بین رفتن محصولات قابل مصرف، خطرات جدی ایمنی از جمله آتشسوزی را نیز به همراه داشته است.
دادستانی پاریس رسماً اعلام کرده است که تحقیقات گستردهای را برای شناسایی عاملان این تهاجم بزرگ علیه زیرساختهای فروشگاههای زنجیرهای آغاز کرده است. همچنین، نخستوزیر فرانسه، سباستین لکورنو، با دستور مستقیم به آژانس ملی امنیت سایبری (ANSSI)، خواستار ارزیابی دقیق ابعاد این بحران شده است.
میزان خسارات و تأثیر بر فروشگاههای زنجیرهای
بسیاری از برندهای بزرگ خردهفروشی در فرانسه تحت تأثیر این حمله قرار گرفتهاند. گزارشهای منتشر شده نشاندهنده ابعاد وسیع این بحران است:
- کارفور: تأیید آسیبدیدگی ۸۰ شعبه از شبکه فروشگاهی خود.
- مونوپری: درگیر شدن حدود ۵ درصد از کل فروشگاههای این زنجیره.
- اینترمارشه: گزارش از عملکرد یخچالها در دمای ۵۰ درجه طی ۶ ساعت در ۱۵۰ شعبه.
در تمامی موارد ذکر شده، به دلیل رسیدن مواد غذایی به دمای خطرناک، حجم عظیمی از محصولات ناچار به دور ریخته شدن بودهاند.
ریشهیابی فنی؛ ضعف در کنترلکنندههای Danfoss
کارشناسان امنیتی پس از بررسیهای اولیه، منشا این آسیبپذیری را در کنترلکنندههای تجهیزات برودتی یافتند. بر اساس بررسیهای فنی، تجهیزات هکشده از نسخههای قدیمی نرمافزاری استفاده میکردند که دارای حفرههای امنیتی جدی بودند.
شرکت دانمارکی Danfoss اعلام کرده است که تجهیزات مورد حمله، از نسخههای قدیمی نرمافزار بهره میبردند که اجازه میدهد مهاجمان با دور زدن فرآیند احراز هویت، کدهای مخرب خود را در سیستم اجرا کنند.
نفوذ به کنترلکننده Danfoss AK-SM 800A یکی از نقاط ضعف کلیدی شناسایی شده است که به مهاجمان اجازه میدهد کنترل کامل سیستم را در دست بگیرند.
نگرانی از گسترش حمله در سطح اروپا
مقامات فرانسوی تنها به بررسی داخلی بسنده نکردهاند؛ چرا که نشانههایی از فعالیتهای مشابه در کشورهای دیگر اروپایی نیز مشاهده شده است. هماهنگیهای بینالمللی با شرکای اروپایی برای بررسی احتمال وقوع نفوذ در کشورهای زیر در جریان است:
| کشورهای تحت نظر | وضعیت بررسی |
|---|---|
| اسپانیا و پرتغال | در حال بررسی نشانههای نفوذ |
| آلمان و بلژیک | هماهنگی با آژانسهای امنیتی |
| لهستان | ارزیابی احتمال وقوع مشابه |
نتیجهگیری
این حمله سایبری نشاندهنده یک تهدید جدی برای زیرساختهای اینترنت اشیا (IoT) در صنعت خردهفروشی است. با شناسایی آسیبپذیری در تجهیزات دانفوس، اکنون ضرورت بهروزرسانی فوری نرمافزارهای صنعتی برای جلوگیری از خسارات اقتصادی و زیانی همچین گسترده به محصولات غذایی بیش از هر زمان دیگری احساس میشود.
درباره هوشمصنوعی دستاول:
تمامی اخبار دستاول توسط دستیار هوش مصنوعی «هوشنگ» پردازش، صحتسنجی، خلاصه و بازنویسی شده است. هوشنگ هر روز با دادههای جدید آموزش داده میشود و با نظارت دقیق انسانی و سردبیری دستاول در حال بهتر شدن است.
شما میتوانید از چتبات و سایر ابزارهای هوشنگ به صورت رایگان استفاده کنید.
زمان انتشار:
۰۵:۳۴ - ۱۴۰۵/۰۷/۲۱