خبر کامل
هشدار مایکروسافت: میلیونها حمله فیشینگ با کد QR امنیت کاربران را تهدید میکند
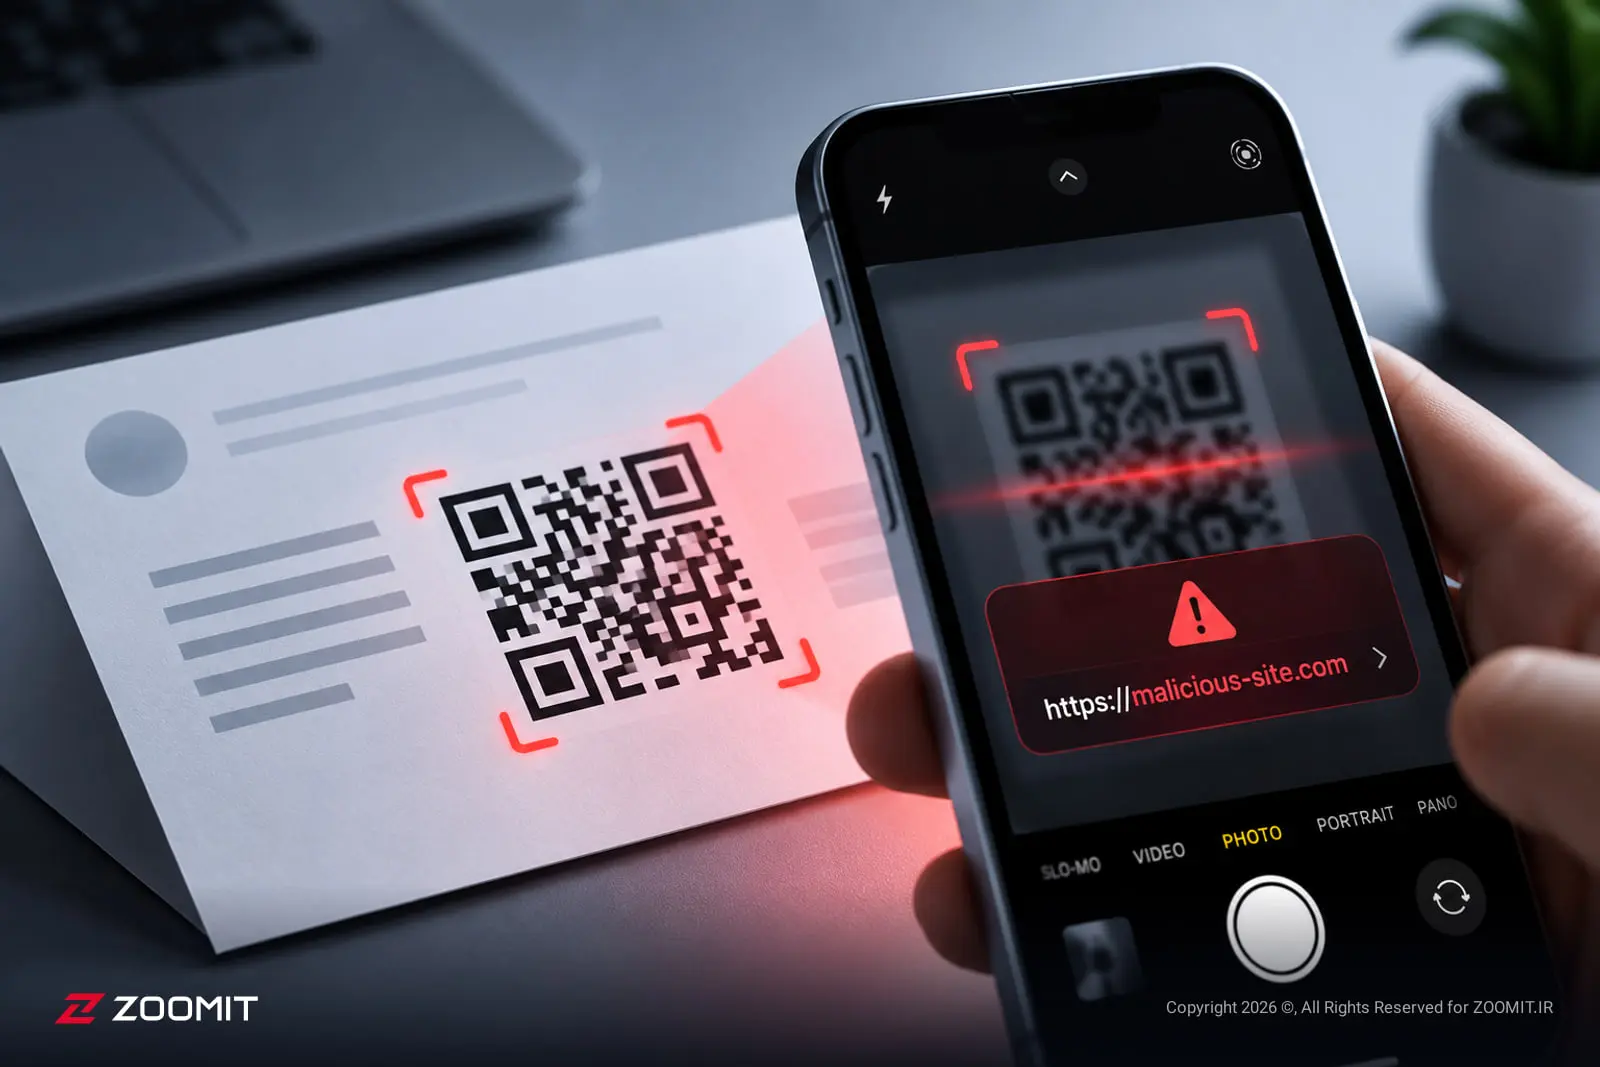
گزارشهای اخیر از سوی مایکروسافت، هشدار جدی درباره افزایش بیسابقه حملات سایبری مبتنی بر کد QR صادر کرده است؛ روشی که با سوءاستفاده از سادگی این تکنولوژی، ابزارهای امنیتی سنتی را دور میزند.
اوج گرفتن حملات فیشینگ با کد QR
در حالی که کدهای QR برای تسهیل دسترسی به اطلاعات طراحی شده بودند، اکنون به یکی از ابزارهای محبوب مهاجمان تبدیل شدهاند. طبق دادههای منتشر شده در گزارش امنیتی سهماهه دوم سال ۲۰۲۶، تعداد حملات فیشینگ از طریق این کدها در ماه مارس به رقم خیرهکننده ۱۸.۷ میلیون مورد رسید که بالاترین میزان در یک سال گذشته محسوب میشود.
مهاجمان معمولاً یک لینک مخرب را در قالب یک کد QR در ایمیلها یا فایلهای پیوست قرار میدهند. این پیامها اغلب با ظاهری کاملاً رسمی و معتبر ارسال میشوند تا کاربر را فریب دهند.
چرا این روش بسیار کارآمد است؟
یکی از دلایل اصلی موفقیت این نوع حملات، ماهیت متفاوت تجربه کاربری است. مایکروسافت اشاره میکند که این روش میتواند کاربر را از محیط ایمیل در کامپیوتر، مستقیماً به سمت مرورگر گوشی هوشمند هدایت کند.
"انتقال کاربر از یک محیط امن (مانند ایمیل در دسکتاپ) به محیطی دیگر (مرورگر موبایل)، باعث میشود بررسیهای امنیتی دستگاه اول نتوانند تهدید موجود در مقصد نهایی را شناسایی کنند."
علاوه بر این، بسیاری از سامانههای امنیتی فعلی هنوز در تحلیل و شناسایی محتوای پنهان در کدهای QR با دقت کافی عمل نمیکنند.
روند تغییرات آماری در سال ۲۰۲۶
اگرچه مارس نقطه اوج این حملات بود، اما روندها در ماههای پس از آن تغییر کرد. جدول زیر تغییرات حجم حملات را نشان میدهد:
| ماه (سال ۲۰۲۶) | تعداد حملات (میلیون مورد) | تغییرات نسبت به ماه قبل |
|---|---|---|
| مارس | ۱۸.۷ | اوج سالانه |
| آوریل | ۱۷.۴ | ۷٪ کاهش |
| پایان سهماهه (می و ژوئن) | ۸.۳ | کاهش چشمگیر |
راهکارهای پیشگیری و حفظ امنیت
برای جلوگیری از افتادن در دام فیشینگ با کد QR، رعایت نکات زیر ضروری است:
- بررسی دامنه: همیشه قبل از وارد کردن هرگونه اطلاعات، آدرس سایت مقصد را با دقت چک کنید.
- احتیاط در دریافت: اگر کد QR غیرمنتظرهای در ایمیل یا پیام دریافت کردید، از آن استفاده نکنید.
- نگاه نقادانه: کدهای QR را مانند هر لینک مشکوک دیگری در نظر بگیرید و به ظاهر بیضرر آنها اعتماد نکنید.
لازم به ذکر است که استفاده از این فناوری برای اهداف سالم مانند اشتراکگذاری رمز وایفای یا لینکهای رسمی، کاملاً ایمن است؛ خطر اصلی تنها در عدم توجه به مقصد نهایی نهفته است.
در نهایت، با توجه به هوشمندی روزافزون مهاجمان، آگاهی کاربر و دقت در بررسی جزئیات، تنها سد دفاعی مؤثر در برابر حملات مبتنی بر کد QR خواهد بود.
درباره هوشمصنوعی دستاول:
تمامی اخبار دستاول توسط دستیار هوش مصنوعی «هوشنگ» پردازش، صحتسنجی، خلاصه و بازنویسی شده است. هوشنگ هر روز با دادههای جدید آموزش داده میشود و با نظارت دقیق انسانی و سردبیری دستاول در حال بهتر شدن است.
شما میتوانید از چتبات و سایر ابزارهای هوشنگ به صورت رایگان استفاده کنید.
زمان انتشار:
۱۳:۱۵ - ۱۴۰۵/۰۷/۲۶