خبر کامل
هک ۶٫۳ میلیارد دلاری بایننس؛ نفوذ از طریق مصاحبههای شغلی جعلی
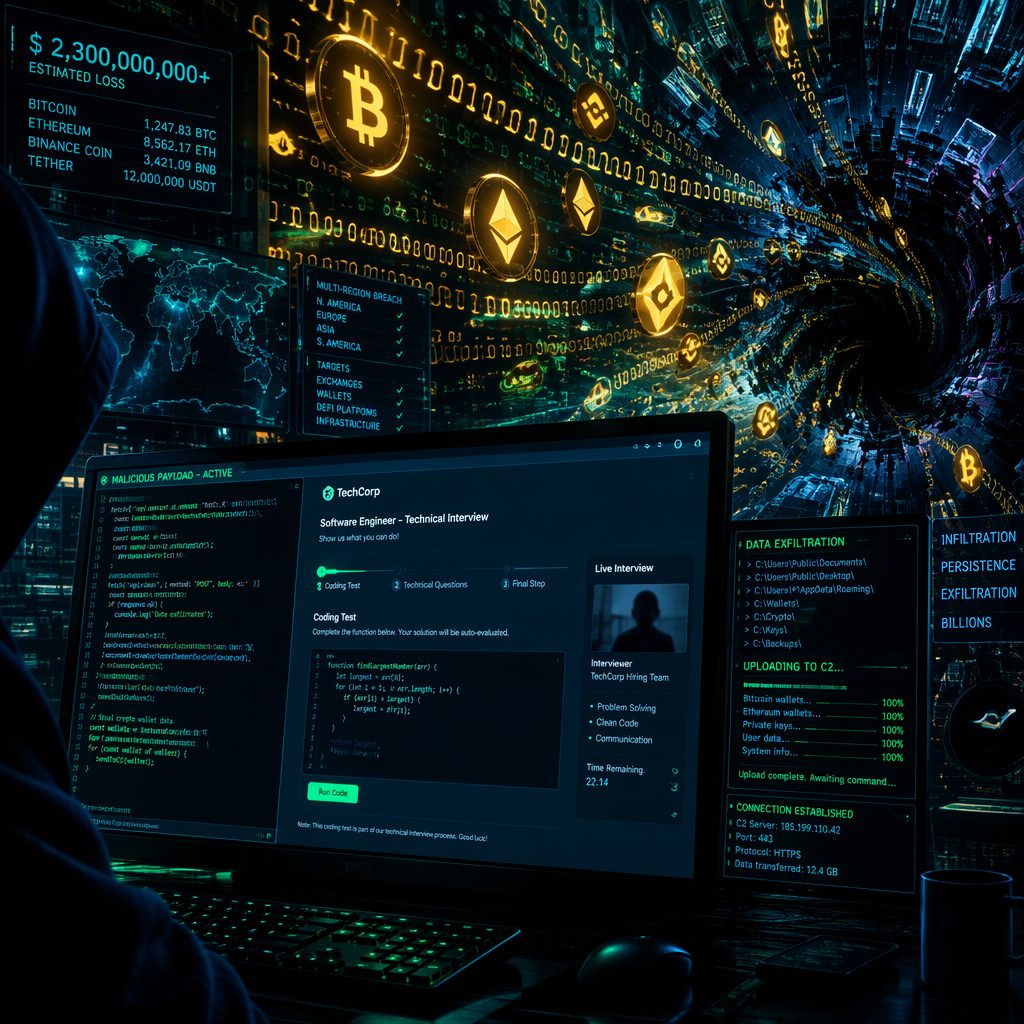
سرقت تاریخی ۶٫۳ میلیارد دلاری از داراییهای دیجیتال صرافی بایننس، از طریق یک حفره امنیتی انسانی و استفاده از مصاحبههای شغلی جعلی رخ داد که پیشبینیهای تیم امنیتی این شرکت را به چالش کشید.
جزئیات نفوذ از طریق آزمونهای فنی ساختگی
بررسیهای دقیق نشان میدهد که این حمله پیچیده، با فریب دادن یکی از مهندسان نرمافزار بایننس آغاز شد. مهاجمان با طراحی یک موقعیت شغلی دروغین، قربانی را ترغیب کردند تا یک فایل آزمون برنامهنویسی را دانلود کند. این فایل در واقع یک بدافزار پنهانشده بود که پس از اجرا، دسترسیهای گستردهای را برای مهاجمان فراهم کرد.
این بدافزار با استفاده از تکنیکهای پیشرفته، توانست از لایههای حفاظتی و آنتیویروسهای استاندارد عبور کند. نکته قابل توجه این است که فرآیند دانلود کدهای برنامهنویسی از پلتفرمهایی مانند گیتهاب، در نگاه سیستمهای امنیتی یک فعالیت عادی و مجاز تلقی میشود و به همین دلیل، شناسایی آن بسیار دشوار بوده است.
هشدار پیشدستانه مدیر امنیت بایننس
جالب اینجاست که جیمی سو، مدیر ارشد امنیت این صرافی، ماهها پیش نسبت به خطر مصاحبههای استخدامی ساختگی هشدار داده بود. او تأکید داشت که مهاجمان از فرصتهای شغلی برای اجرای کدهای آلوده و جمعآوری اطلاعات هویتی کارکنان استفاده میکنند.
«بهمحض اجرای کد، دستگاه قربانی هک میشود و مهاجمان میتوانند جمعآوری اطلاعات هویتی و دسترسیها را آغاز کنند.»
با این حال، وقوع این حادثه نشان داد که حتی با وجود پیشبینیها، پیچیدگی حملات سایبری در حوزه رمزارز به سطحی رسیده است که مهار آنها نیازمند بازنگری در پروتکلهای استفاده از تجهیزات شرکتی است.
تغییر استراتژیهای جذب نیرو در دنیای کریپتو
در پی این سرقت بزرگ، شرکتهای فعال در حوزه داراییهای دیجیتال روند استخدام خود را تغییر دادهاند. اکنون بسیاری از سازمانها برای جلوگیری از نفوذ، بر مصاحبههای حضوری تأکید ویژهای دارند.
کوین گیبسون، کارشناس حوزه استخدام، معتقد است که در دنیای پرخطر کریپتو، حتی یک تماس کوتاه یا یک پیشنهاد شغلی مشکوک میتواند مقدمهای برای سرقتی میلیونی باشد. بایننس نیز پس از این بحران، اقدامات گستردهای را در سه محور زیر آغاز کرده است:
- بازسازی کامل سامانههای کیفپول و ابزارهای هوش مصنوعی داخلی
- ابطال تمامی دسترسیهای نفوذیافته و تقویت لایههای احراز هویت
- افزایش بودجه و تمرکز بر محافظت از محیطهای توسعهدهندگان
در نهایت، این حادثه بار دیگر اهمیت امنیت سایبری و آموزش رفتارهای صحیح کارکنان در مواجهه با تهدیدات مهندسی اجتماعی را در بزرگترین صرافیهای جهان برجسته کرد.
درباره هوشمصنوعی دستاول:
تمامی اخبار دستاول توسط دستیار هوش مصنوعی «هوشنگ» پردازش، صحتسنجی، خلاصه و بازنویسی شده است. هوشنگ هر روز با دادههای جدید آموزش داده میشود و با نظارت دقیق انسانی و سردبیری دستاول در حال بهتر شدن است.
شما میتوانید از چتبات و سایر ابزارهای هوشنگ به صورت رایگان استفاده کنید.
زمان انتشار:
۰۶:۲۵ - ۱۴۰۵/۰۸/۲۲