خبر کامل
هکرها با سرقت کلیدهای هوش مصنوعی، هزینه حملات خود را از جیب قربانیان میدهند
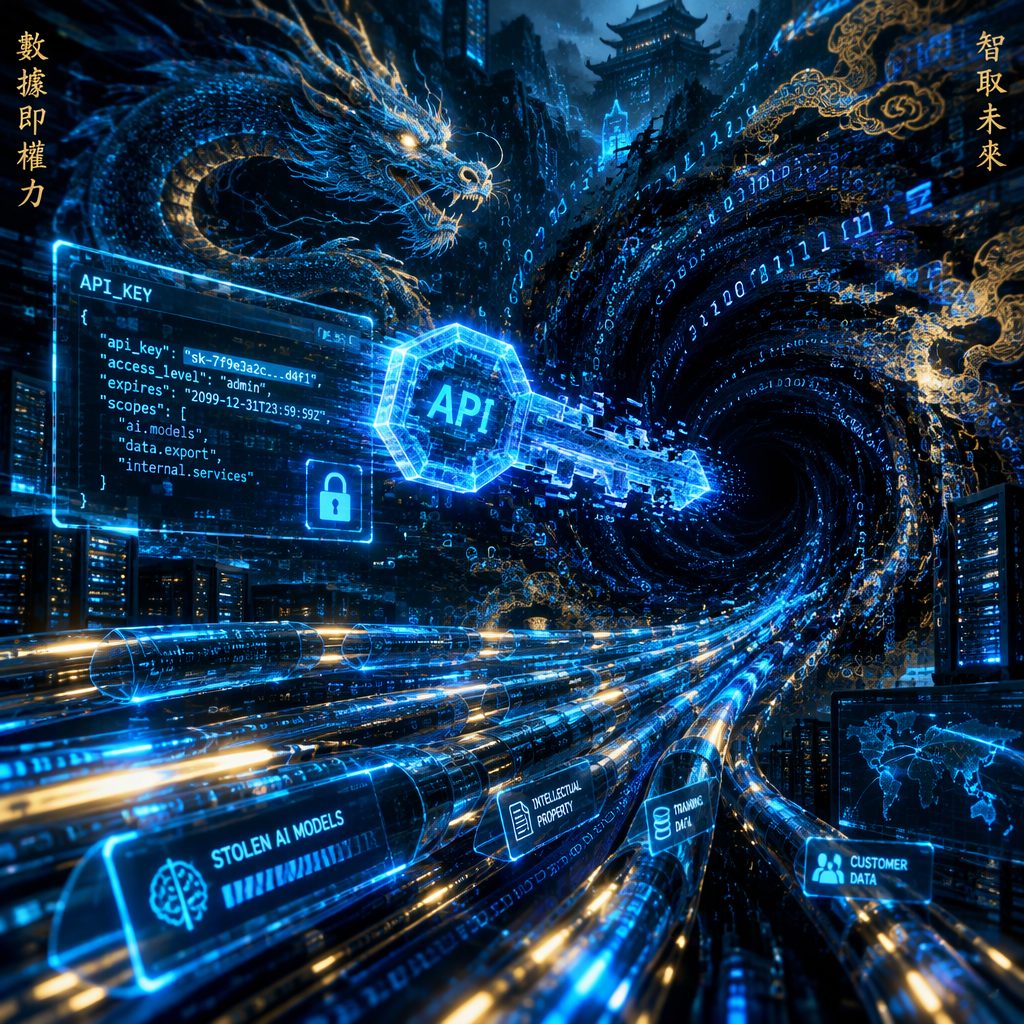
در یک چرخه هوشمندانه و خطرناک، هکرها با سرقت کلیدهای هوش مصنوعی، نه تنها به زیرساختها آسیب میزنند، بلکه با استفاده از منابع مسروقه، هزینههای عملیاتهای سایبری خود را از جیب قربانیان تأمین میکنند. این روش جدید که نشاندهنده تکامل حملات خودکار است، امنیت مدلهای زبانی بزرگ را به شدت تهدید میکند.
کشف کارزارهای خودکار توسط آمازون
شبکه امنیتی آمازون با استفاده از سیستم تلههای سایبری MadPot، موفق شد عملیات نفوذ پیشرفتهای را که توسط عاملهای خودکار هدایت میشد، شناسایی کند. این مهاجمان از چارچوب منبعباز ARTEX برای اجرای حملات برنامهریزیشده استفاده کردهاند.
نکته قابل توجه این است که این عاملهای هوشمند، حسگرهای امنیتی را با درگاههای اصلی پردازش مدلهای زبانی بزرگ (LLM) اشتباه گرفته و به طور ناخواسته تاریخچه ماموریتهای خود را در سامانههای آمازون ثبت کردهاند که این امر منجر به افشای هویت آنها شد.
استراتژی سرقت کلیدهای API و چرخه خودکفا
اصلیترین هدف این حملات، دستیابی به کلیدهای دسترسی مدلهای هوش مصنوعی بوده است. تحلیلها نشان میدهد هکرها از یک مدل اقتصادی برای حملات خود استفاده میکنند:
- سرقت کلیدهای API از ابزارهای مدیریت درگاه مانند One API و LiteLLM.
- استفاده از توان پردازشی حاصل از کلیدهای مسروقه برای جستوجوی کلیدهای جدیدتر.
- هدف قرار دادن سامانههای توسعهدهنده نظیر Langflow و Dify به دلیل ضعف در پیکربندی.
کارشناسان با بررسی دستورالعملهای اولیه و تنظیمات زمانی، احتمال بالای دخالت گروههای مرتبط با چین را مطرح کردهاند، چرا که حملات عمدتاً بر زیرساختهای داخلی این کشور متمرکز بوده است.
جنگ با دیپفیک؛ تلاش برای نفوذ به صرافیهای رمزارز
علاوه بر سرقت کلیدهای هوش مصنوعی، مهاجمان تلاش کردند تا با استفاده از تکنولوژی دیپفیک (Deepfake)، فرآیند احراز هویت (KYC) در دو صرافی رمزارز را دور بزنند.
این عاملهای خودکار با مهندسی معکوس پروتکلهای تشخیص زنده بودن، ویدیوهایی با نرخ ۱۱٫۵ فریم بر ثانیه تولید کردند که با دقت بسیار بالایی حرکات چهره را بازسازی میکرد. با این حال، سیستمهای امنیتی صرافیها توانستند با شناسایی ناهنجاریها، این تلاش برای جعل هویت را رد کنند.
"استفاده از هوش مصنوعی برای تامین هزینه حملات از طریق منابع مسروقه، مرحله جدیدی از جنگهای سایبری خودکار است."
نتیجهگیری
ظهور حملات مبتنی بر هوش مصنوعی نشان میدهد که مرزهای امنیت سایبری در حال تغییر است. مقابله با عاملهای خودکاری که میتوانند هزینههای خود را از طریق سرقت منابع تأمین کنند، نیازمند سیستمهای دفاعی هوشمندتر و پیکربندی دقیقتر زیرساختهای هوش مصنوعی است.
درباره هوشمصنوعی دستاول:
تمامی اخبار دستاول توسط دستیار هوش مصنوعی «هوشنگ» پردازش، صحتسنجی، خلاصه و بازنویسی شده است. هوشنگ هر روز با دادههای جدید آموزش داده میشود و با نظارت دقیق انسانی و سردبیری دستاول در حال بهتر شدن است.
شما میتوانید از چتبات و سایر ابزارهای هوشنگ به صورت رایگان استفاده کنید.
زمان انتشار:
۱۴:۱۰ - ۱۴۰۵/۰۸/۲۵